cyberdefence24
Latest articles(1672 total)
Atak na ORLEN może być atakiem na państwo. Koncern ujawnia skalę cyberzagrożeń Około 370 mln zdarzeń identyfikowanych kwartalnie w systemach ORLENU, setki spółek i infrastruktura kluczowa dla dostaw paliw oraz energii. Skala działalności koncernu sprawia, że poważny cyberatak może mieć konsekwencje wykraczające poza samą organizację. "Nie zbudujemy takiej twierdzy, która jest odporna na każdy atak – mówi w rozmowie z CyberDefence24 Robert Oleński, pełniący obowiązki dyrektora Biura Cyberbezpieczeństwa ORLEN.
Cyberatak sparaliżował rosyjską sieć handlową. Sklepy zamknięte Rosyjska sieć handlowa Poryadok od kilku dni zmaga się ze skutkami cyberataku, który doprowadził do zamknięcia części sklepów i unieruchomienia usług internetowych. Klienci nie mogą odbierać zamówień, korzystać z programów lojalnościowych ani kontaktować się z obsługą.
Seria ataków hakerskich na lodówki w sklepach. Żywność do wyrzucenia Lodówki w europejskich sieciach handlowych po raz kolejny padły ofiarą ataku hakerskiego. Do incydentów doszło w czterech sieciach supermarketów, jednej cukierni oraz dwóch sieciach rzeźników w Belgii. Incydenty odnotowały również firmy w Szwecji, Irlandii, Holandii oraz w Estonii. We wszystkich przypadkach rozmrożone produkty przestały nadawać się do spożycia.
Białoruscy partyzanci zhakowali rosyjski urząd statystyczny. Zdobyli niejawne dane Białoruscy partyzanci we współpracy z inną grupą mieli zhakować rosyjski urząd statystyczny, wykradając 10 TB danych i niszcząc infrastrukturę instytucji. Operacja trwała pół roku.
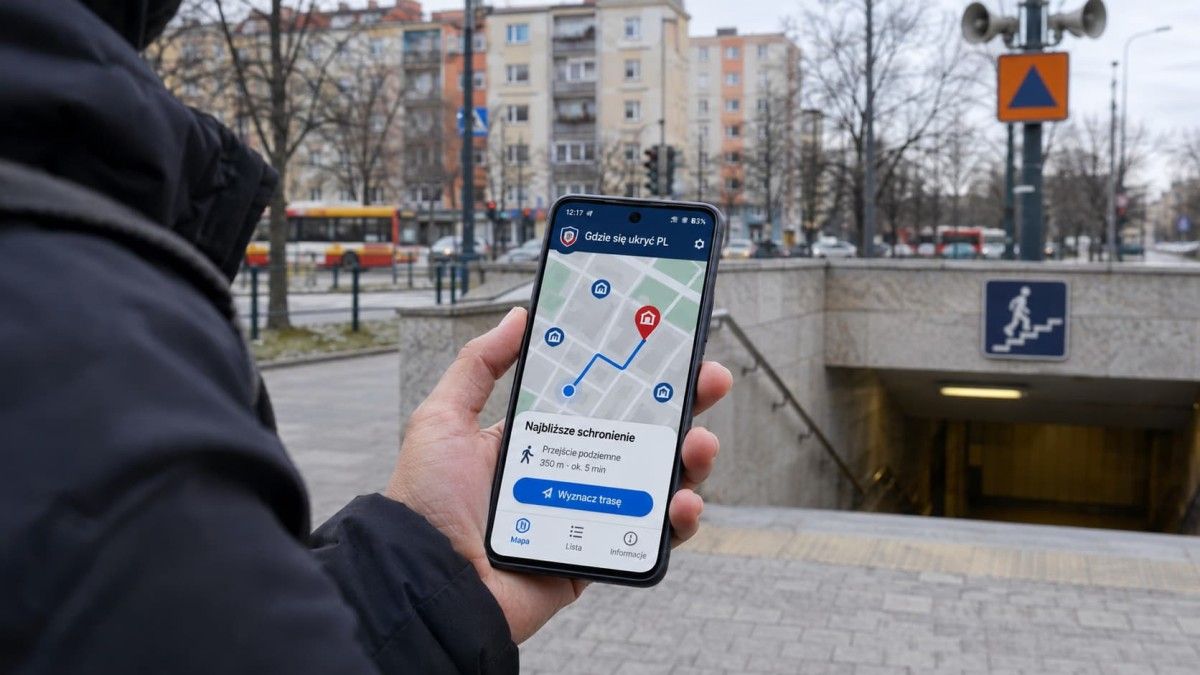
"Gdzie się ukryć PL" także na smartfony. Rząd udostępnił nową aplikację Gdzie szukać schronienia podczas ataku z powietrza, ekstremalnej pogody czy innego zagrożenia? Odpowiedź ma ułatwić aplikacja "Gdzie się ukryć PL", która trafiła właśnie do sklepów Google Play i App Store. Narzędzie opracowane przez Państwową Straż Pożarną wskazuje ponad 88 tys. punktów schronienia w Polsce i może działać nawet wtedy, gdy zabraknie dostępu do internetu.
ING Bank Śląski naruszał prawa klientów. Ponad 18 mln zł kary ING Bank Śląski ukarany kwotą ponad 18,4 mln zł za nadmierne i nieuzasadnione kopiowanie dokumentów tożsamości klientów oraz osób zainteresowanych jego usługami. Wyrok pokazuje, że nawet obowiązki związane z przeciwdziałaniem praniu pieniędzy nie dają instytucjom finansowym nieograniczonego prawa do gromadzenia danych osobowych.
Fala dezinformacji po wydarzeniach w Trybunale Konstytucyjnym Kontrowersje wokół Trybunału Konstytucyjnego wywołały nie tylko falę komentarzy z obu stron sceny politycznej. W sieci pojawiło się wiele treści dezinformacyjnych; ich autorzy wykorzystali sztuczną inteligencję, ale też przedstawiali archiwalne nagrania jako aktualną sytuację w Polsce. Narracje publikowały zarówno konta z kraju, jak i zagranicy.
Białoruskie KGB werbuje w polskich miastach. Oferuje nawet 1400 euro Rozklejanie ulotek, fotografowanie wskazanych miejsc, a później kolejne, lepiej płatne zlecenia. W ten sposób białoruskie służby mają werbować swoich rodaków mieszkających za granicą. Jak ustalił niezależny portal "Nasza Niwa", do poszukiwania potencjalnych współpracowników wykorzystywany jest Telegram.
Oprogramowanie szpiegowskie w telefonach ministrów i członków Bundestagu Członkowie niemieckiego rządu oraz Bundestagu byli celem ataku hakerskiego z użyciem oprogramowania szpiegowskiego. Sprawcy mogli m.in. uzyskać dostęp do wiadomości czy nagrywać otoczenie poprzez uruchomienie mikrofonu bez wiedzy użytkownika. Minister cyfryzacji potwierdził sytuację.
Alerty o ataku nuklearnym w Rosji. "Masowy cyberatak" Alerty o zagrożeniu nuklearnym rozsyłano nie tylko na Ukrainie. Rosjanie również otrzymywali niepokojące ostrzeżenia. W obu przypadkach komunikaty okazały się fałszywe i w obu doszło do zhakowania aplikacji.
Zhakowano ukraińską aplikację ostrzegającą o atakach. Lekcja dla RCB Ukraińcy otrzymali fałszywe alerty o m.in. zagrożeniu radiacyjnym i walkach w Kijowie. To efekt zhakowania aplikacji przeznaczonej do ostrzegania ludności przed zagrożeniem. Podejrzenia padają w kierunki Rosji.
Wojna uderza w centra danych na wschodzie Europy. Jak budować odporność cyfrową Polski? Centra danych w regionach dotkniętych konfliktami stały się celem ataków kinetycznych, pociągając za sobą dotkliwe konsekwencje. Przykłady uderzeń w data center rosyjskiego Yandexa pokazują, że za pomocą np. dronów można skutecznie zakłócić pracę cyfrowego serca regionu, a nawet całego państwa. Polska jest gotowa na taki "czarny scenariusz"? Ekspert nie ma wątpliwości.
Rosja skutecznie dostosowuje zarządzanie refleksyjne do ery AI [OPINIA] Kreml coraz skuteczniej wpisuje swoje działania w gwałtowne zmiany dotykające przestrzeń cyfrową. Rosyjska koncepcja zarządzania refleksyjnego, rozwijana jeszcze w czasach ZSRS, zyskuje dziś nowe możliwości dzięki sztucznej inteligencji, która stopniowo zastępuje tradycyjne wyszukiwarki internetowe.
RODO i KSC. Jak pogodzić obowiązki i odpowiedzialność? [OPINIA] Cyberatak, wyciek danych i dwa niezależne obowiązki. Gdy dochodzi do poważnego incydentu, organizacja musi nie tylko opanować kryzys, ale również sprostać wymaganiom RODO i ustawy o krajowym systemie cyberbezpieczeństwa (KSC). W grę wchodzą różne terminy, procedury i odpowiedzialność. Kluczowa staje się współpraca inspektora ochrony danych z osobami odpowiedzialnymi za cyberbezpieczeństwo. Tyle że granica między ich kompetencjami nie zawsze jest oczywista.
Jednostka 33949: zaplecze agentury SWR, projekty technologiczne i operacje wpływu Departament Sprawiedliwości USA wskazuje Jednostkę 33949 jako część Służby Wywiadu Zagranicznego Rosji i wymienia ją w sprawie nielegalnego pozyskiwania technologii podwójnego zastosowania dla rosyjskich odbiorców. Śledztwa dziennikarskie The Insider i InformNapalm łączą jednostkę lub jej funkcjonariuszy także z obsługą agentury pod nieoficjalnym przykryciem, dezinformacją, projektem informatycznym związanym z sektorem strategicznych sił jądrowych oraz przygotowaniami do manifestacji poparcia dla Paks II.
Haktywiści przeciwko Trumpowi. Wyciekły dane tysięcy funkcjonariuszy DHS Dane ponad 41 tys. pracowników i współpracowników amerykańskiego Departamentu Bezpieczeństwa Krajowego (DHS) trafiły do sieci. Wśród ujawnionych informacji znalazły się również dane funkcjonariuszy prowadzących tajne operacje. Władze badają okoliczności wycieku, a stojący za nim haktywiści twierdzą, że kierowali się motywami politycznymi.
Zhakowano lodówki w amerykańskim wojsku? Żywność trafiła do kosza. Pentagon bada sprawę Pentagon bada sprawę awarii lodówek w jednostkach wojskowych na terenie Stanów Zjednoczonych. Do zdarzenia doszło w sierpniu br. W postępowanie zaangażowane są cyberjednostki amerykańskiej armii. Incydent dotyczył rozmrożenia i ustawienia wysokiej temperatury w lodówkach. Do podobnego zdarzenia doszło w sklepach we Francji.
Rosja: areszt za korzystanie z VPN Korzystanie z VPN staje się podstawą do aresztowań – informują rosyjskie media. Pomimo, że usługi tego rodzaju nie zostały zakazane przez prawo, wprowadzone w 2025 roku przepisy pozwalają na uznanie korzystania z nich za działania związane z ekstremizmem lub metody konspiracyjne. Podobne podejście jest stosowane wobec komunikatorów czy ukrywanych kontaktów.
Chiny rezygnują z zagranicznego oprogramowania swoich farm wiatrowych. Czy mamy iść w tę samą stronę i co ma z tym wspólnego certyfikacja? W Chinach prowadzona jest wymiana oprogramowania sterującego farmami wiatrowymi, do czego pretekstem są względy bezpieczeństwa. Z drugiej strony przedstawiciele polskiego sektora energetycznego wskazują, że funkcjonują w nim urządzenia bez certyfikacji, a tym samym wiedzy o nich. Brak niezależnego od producenta sprawdzenia technologii sprawia, że korzystając z niego de facto opieramy się jedynie na deklaracji o jej skuteczności. Podmioty, którym powinno zależeć, by bezpieczeństwo swoich danych i systemów traktować priorytetowo, rzadko zwracają uwagę na ten aspekt. Ekspert określa tę sytuację mianem błędnego koła.
Rosja naciska na Apple i Microsoft. Służby zyskają dostęp do danych? Rosyjskie władze umieściły Apple i Microsoft w państwowym rejestrze firm zobowiązanych do przechowywania informacji o komunikacji użytkowników i udostępniania ich służbom specjalnym. Amerykańskim gigantom technologicznym grożą kary finansowe, a nawet ograniczenie dostępu do ich usług, jeśli nie zastosują się do przepisów.
Hakerzy Łukaszenki szpiegują dla Rosji. "To eskalacja" Białoruskie grupy są coraz bardziej aktywne – wynika z analizy ekspertów. Hakerzy reżimu Łukaszenki pomagają Rosji w realizacji jej celów na wojnie w Ukrainie. Specjaliści nazywają ich "wzmacniaczami siły".
Polska w pułapce big techów: 7 wniosków z raportu o cyfrowej suwerenności Uzależnienie od zewnętrznych technologii, drenaż własności intelektualnej, marginalizacja rodzimych producentów, a także wysokie zagrożenie cyberatakami z zewnątrz – wszystko to stawia pod znakiem zapytania cyfrową suwerenność Polski.
Wybory a dezinformacja. Co szykują rząd i NASK? Czekamy na propozycje związane z rekomendacjami z raportu z Parasola Wyborczego – przekazał redakcji CyberDefence24 Paweł Olszewski. Wiceminister cyfryzacji zapowiedział również, że po ich otrzymaniu zostanie zwołany zespół dotyczący Bezpiecznych Wyborów. Do wyborów przygotowuje się też NASK, gdzie pierwsze prace ruszyły jeszcze przed wakacjami.
Cyberbezpieczeństwo służb mundurowych w cieniu geopolityki. Jak przygotować jednostkę na nowe zagrożenia? Zapisz się na webinar Cyberatak na jednostkę mundurową nie musi dziś oznaczać wyłącznie próby kradzieży danych. Równie groźne są próby destabilizacji działania motywowane interesami politycznymi obcych państw. Właśnie dlatego bezpieczeństwo systemów Policji, Straży Granicznej, Państwowej Straży Pożarnej i innych służb coraz częściej należy rozpatrywać jako część bezpieczeństwa Polski.
Władza w rękach algorytmów. Wicepremier kreśli ponury scenariusz przyszłości Demokracja, w której politycy realizują rekomendacje algorytmów. Obywatele, których aktywność w internecie wpływa na zdolność kredytową. Cyberataki, które nie wyłączają systemów, lecz po cichu zmieniają podejmowane przez nie decyzje. To niektóre ze scenariuszy, które kreśli w swojej książce obecny wicepremier i minister cyfryzacji Krzysztof Gawkowski.
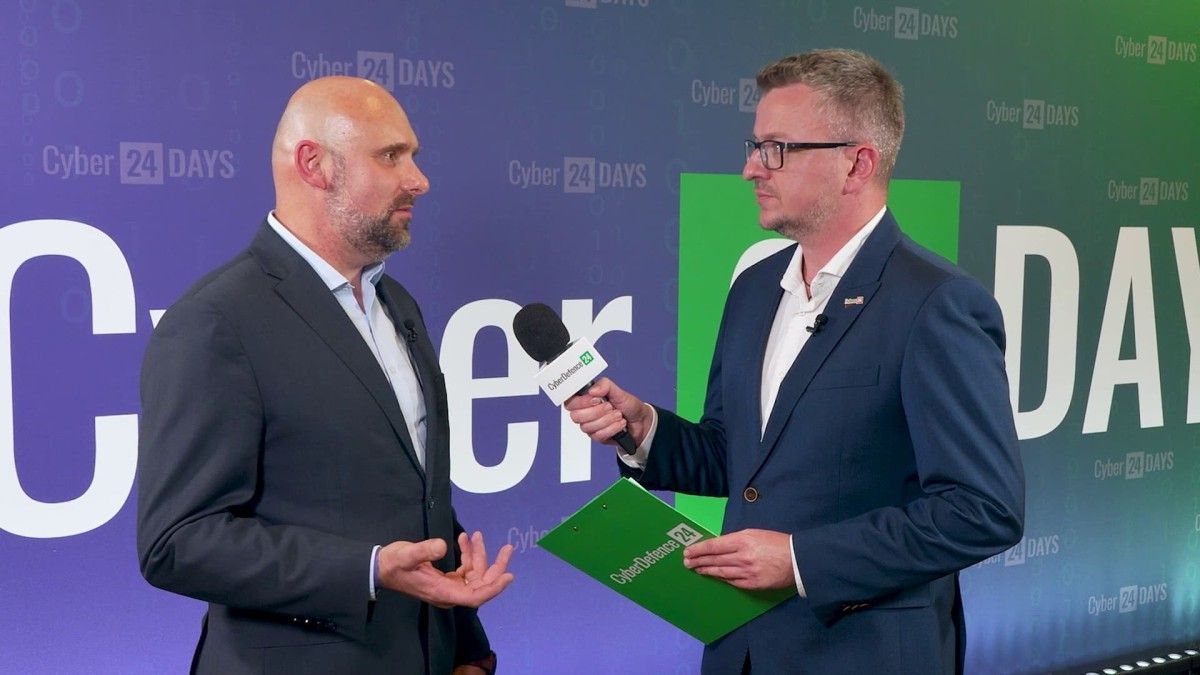
Oto największe zagrożenie dla sieci telekomunikacyjnej w Polsce Cyberatak, sabotaż czy przeciążenie sieci? Zdaniem Tomasza Sawki z Orange Polska największe zagrożenie dla infrastruktury telekomunikacyjnej stanowią skoordynowane działania wymierzone w kilka jej elementów jednocześnie. Szczególnie niebezpieczna może okazać się długotrwała utrata zasilania. Jak Polska przygotowuje się na podobne scenariusze i dlaczego sama ochrona przed cyberatakami już nie wystarcza? Pytaliśmy o to podczas konferencji Cyber24 Days.
Scale AI oskarżona o inwigilację swoich pracowników Amerykańska firma Scale AI znalazła się pod lupą europejskiej organizacji zajmującej się ochroną prywatności. NOYB złożyła przeciwko niej pięć skarg, zarzucając nadmierną inwigilację freelancerów szkolących sztuczną inteligencję.
Haktywiści uzyskali dostęp do poczty Giorgii Meloni Włoski parlament padł ofiarą cyberataku, którego celem były m.in. skrzynki e-mail deputowanych. Wśród zaatakowanych kont znalazła się poczta premier Giorgii Meloni. Służby zapewniają, że sytuacja została opanowana, a sprawą zajmuje się włoska prokuratura.
Rząd stawia na ofensywę w walce z dezinformacją. To zadanie nowego organu Nowy organ odpowiedzialny za walkę z dezinformacją rozpoczął działalność. Powołane przez rząd centrum skupia przedstawicieli m.in. ministerstw, służb, wojska oraz NGS-ów, którzy mają połączyć siły, aby przeciwstawiać się wrogim kampaniom. Jego szef chce, aby osoby rozpowszechniające nieprawdziwe treści, były pociągane do odpowiedzialności karnej.
Kamery Dahua zhakowane. Sprawdź, czy ktoś Cię podgląda Kamery chińskiego producenta Dahua stały się celem cyberprzestępców – ostrzegają ukraińscy specjaliści. Atakujący uzyskują nieautoryzowany zdalny dostęp do urządzeń, co ma daleko idące konsekwencje.